




 Многие пользователи до сих пор воспринимают посещение сайта довольно просто: открыл страницу, прочитал текст, закрыл вкладку — на этом всё закончилось. На практике всё немного сложнее. Пока мы читаем страницу, браузер обменивается с сервером информацией, причём часть этих данных пользователь даже не замечает.
Я бы не стал называть любое такое взаимодействие слежкой. Это слишком упрощённый взгляд на проблему. Без технической информации сайты попросту не смогли бы нормально работать. Авторизация, сохранение настроек, статистика посещений, защита от автоматических запросов — всё это требует определённых данных.
Вопрос, на мой взгляд, заключается в другом: сколько информации получает сайт и насколько легко ему связать различные действия одного и того же человека между собой.
Здесь Вы узнаете:
IP-адрес — далеко не единственное, что видит сайт
Начать стоит с самого очевидного — IP-адреса. Когда мы обращаемся к серверу, он должен понимать, куда отправлять ответ. Поэтому скрыть сам факт сетевого соединения невозможно.
По IP можно определить, например, интернет-провайдера и приблизительный регион. Но было бы ошибкой считать его полноценным идентификатором конкретного человека. Динамические адреса, мобильные сети, корпоративные подключения и NAT сильно усложняют такую идентификацию.
Гораздо интереснее становится ситуация, когда IP объединяют с другими параметрами.
Обычный браузер передаёт сайту достаточно много технической информации. Это может быть тип браузера и операционной системы, размер окна, параметры экрана, поддерживаемые технологии и множество других характеристик. Отдельно эти сведения обычно мало что дают. Но вместе они уже становятся своеобразным набором признаков конкретной браузерной среды.
Именно отсюда появляется понятие browser fingerprint — цифровой отпечаток браузера.
На мой взгляд, это одна из самых недооценённых обычными пользователями технологий веб-отслеживания. Люди часто думают: «Я удалил cookies — значит, сайт меня больше не узнает». К сожалению, это далеко не всегда так.
Как браузерный отпечаток помогает связывать действия
Представим простую ситуацию. Человек сегодня зашёл на сайт с одного устройства, а завтра снова открыл его в том же браузере. Cookies могут рассказать серверу, что это уже знакомый посетитель.
Но даже если cookies удалить, остаётся сама браузерная среда. Её характеристики могут использоваться вместе с другими признаками для формирования достаточно устойчивого профиля.
При этом я бы не преувеличивал возможности fingerprinting. Это не какой-то магический идентификатор, который безошибочно показывает имя, фамилию и адрес пользователя. На практике всё зависит от количества доступных параметров, их уникальности и конкретной системы отслеживания.
Зато проблема становится особенно заметной при работе с несколькими аккаунтами.
Если несколько учётных записей используются в одной браузерной среде, они могут оставлять пересекающийся технический след. Поэтому для задач, где необходимо разделять несколько независимых сессий, существуют специальные браузерные решения. Например, некоторые из них позиционируются как антидетект для мультиаккаунтинга.
Я считаю важным понимать здесь одну вещь: подобные инструменты не делают человека невидимым в интернете. Их основная идея заключается именно в управлении браузерной средой и разделении профилей. Это совсем не то же самое, что абсолютная анонимность.
Cookies тоже не стоит недооценивать
Несмотря на разговоры о fingerprinting, обычные cookies никуда не исчезли. Более того, для многих сайтов это по-прежнему один из наиболее удобных способов запомнить пользователя.
Например, благодаря cookies сайт может сохранить авторизацию, язык интерфейса или содержимое корзины. В этом нет ничего подозрительного — наоборот, без подобных механизмов пользоваться современным интернетом было бы значительно менее удобно.
Другое дело — сторонние системы. На одной странице могут присутствовать компоненты аналитики, рекламы и другие внешние сервисы. Они способны получать информацию о действиях посетителя и использовать её в рамках собственных систем.
Именно здесь, на мой взгляд, обычному пользователю стоит проявлять разумную осторожность. Не нужно пытаться запретить вообще всё подряд. Гораздо полезнее разобраться, какие данные действительно необходимы сайту, а какие передаются просто потому, что так устроена его рекламная или аналитическая инфраструктура.
Сайт видит не только то, что мы нажимаем
Ещё одна распространённая ошибка — считать, что отслеживается исключительно клик по кнопке.
На самом деле веб-аналитика может учитывать гораздо больше событий: какие страницы открывались, сколько времени пользователь находился на них, откуда пришёл посетитель, какие элементы страницы привлекли внимание и на каком этапе человек покинул сайт.
Для владельца ресурса такая информация совершенно нормальна. Я сам воспринимаю веб-аналитику прежде всего как инструмент понимания аудитории. Если посетители массово уходят со страницы через несколько секунд, владельцу нужно разобраться, почему это происходит. Без статистики сделать такой вывод практически невозможно.
Но есть и обратная сторона. Чем больше систем участвует в сборе данных, тем сложнее пользователю понять, кто именно получает информацию о его действиях и как долго она хранится.
Можно ли сделать свою активность менее заметной?
Полностью исчезнуть из поля зрения сайтов невозможно — по крайней мере, если продолжать пользоваться интернетом обычным способом. Само подключение к серверу требует определённого обмена информацией.
Но уменьшить количество связываемых между собой данных вполне реально.
Я считаю разумным начать с базовых вещей: ограничить сторонние cookies, использовать браузер с нормальными настройками приватности, установить блокировщик известных трекеров и внимательно относиться к разрешениям сайтов.
VPN может скрыть реальный IP от посещаемого сайта, но не решает автоматически проблему fingerprinting, cookies или авторизации. Отдельные браузерные профили позволяют разделить историю, cookies и локальное хранилище. А специализированные инструменты дают ещё больше контроля над параметрами отдельных браузерных сред.
При этом я бы не советовал превращать безопасность в бесконечную борьбу с каждым пикселем и каждым cookie. У любой защиты есть цена в виде удобства. Если ради минимального прироста приватности приходится постоянно ломать привычные сайты, пользоваться интернетом становится просто неудобно.
Приватность начинается с понимания
Для меня главный вывод из всей этой истории довольно простой. Безопасность в интернете — это не попытка стать абсолютно невидимым. Такой цели в большинстве обычных ситуаций и не требуется.
Гораздо важнее понимать, какой цифровой след мы оставляем и из каких частей он складывается.
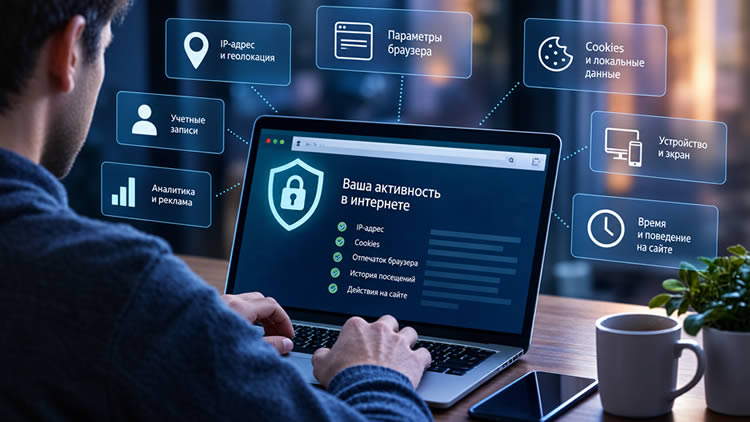
IP-адрес, cookies, параметры браузера, учётная запись, действия на сайте и сторонние системы аналитики могут работать вместе. Причём пользователь зачастую видит только небольшую часть происходящего.
Поэтому лучший подход — не паниковать из-за самого факта сбора технических данных, а разобраться в механизмах. Когда человек понимает, как работает идентификация браузера, зачем нужны отдельные профили и какую роль играют cookies и трекеры, он уже может самостоятельно выбрать подходящий уровень приватности.
В конце концов, интернет-безопасность начинается не с установки очередного инструмента, а с понимания того, что именно этот инструмент должен защищать.